Loi Résilience : la cybersécurité bientôt obligatoire pour des milliers d’organisations
Il y a 2 heures
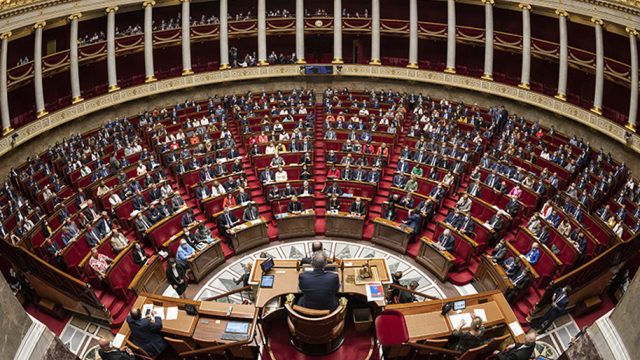
Après deux ans d’attente, la loi Résilience est enfin débattue à l’Assemblée nationale. Derrière ce nom un peu technique se cache un tournant : pour des milliers d’organisations, se protéger des cyberattaques ne sera bientôt plus un choix, mais une obligation légale.
Une semaine décisive à l'Assemblée
Depuis ce lundi 9 novembre 2026, les députés examinent en première lecture le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité. Les débats doivent durer jusqu’au vendredi 13 novembre, et près de 400 amendements ont été déposés.
Le rapporteur du texte, le député Éric Bothorel, le présente comme un texte de « mobilisation générale ». Le message est clair : face à la multiplication des attaques, tout le monde doit monter d’un cran.
Trois textes européens en un
La loi Résilience a un objectif principal : faire entrer dans le droit français plusieurs règles décidées au niveau européen.
- NIS 2 : la directive européenne qui élargit et renforce les obligations de cybersécurité des organisations. C’est le cœur du texte.
- REC : la directive sur la résilience des entités critiques, ces acteurs indispensables au fonctionnement du pays.
- DORA : le règlement européen consacré à la résilience numérique du secteur financier, auquel le cadre français doit s’adapter.
Qui est concerné ?
C’est là le grand changement. Jusqu’ici, les règles les plus strictes visaient surtout un nombre limité d’opérateurs très sensibles. Avec cette loi, ce sont des milliers d’organisations, publiques comme privées, qui vont être concernées, notamment dans l’énergie, la santé, les transports et les services numériques.
Le périmètre exact, c’est-à-dire quelles structures seront visées et avec quelles obligations, fait justement partie des points que les députés doivent préciser cette semaine.
Ce que prévoit la directive NIS 2
Sans attendre la version définitive du texte français, la directive européenne donne déjà la direction. Elle demande notamment aux organisations concernées de :
- gérer leurs risques cyber avec des mesures techniques et organisationnelles adaptées ;
- signaler rapidement les incidents importants aux autorités ;
- sécuriser leur chaîne d’approvisionnement, y compris leurs prestataires ;
- impliquer leurs dirigeants, qui deviennent responsables de la cybersécurité de leur structure.
Et en cas de manquement, des sanctions financières sont prévues.
Pourquoi maintenant ?
Le texte revient de loin. Déposé en octobre 2024 par le gouvernement de Michel Barnier, adopté par le Sénat début 2025, il est ensuite resté bloqué pendant près de deux ans, et son passage à l’Assemblée avait encore été repoussé début octobre.
Son parcours a notamment été ralenti par un long débat sur les messageries chiffrées.
Plusieurs éléments ont fini par accélérer les choses :
- la France est en retard : en juillet, la Commission européenne a engagé un recours contre elle pour ne pas avoir transposé l’une de ces directives à temps ;
- les cyberattaques se multiplient, et le vol massif de données qui a touché l’administration fiscale, révélé en août, a rendu le sujet encore plus urgent ;
- l’ANSSI, l’agence nationale de la cybersécurité, plaide pour une adoption rapide.
Entendu début octobre par la commission chargée du texte, le directeur de l’ANSSI, Vincent Strubel, a insisté sur l’importance d’aller vite. Selon lui, les mesures prévues par les textes européens auraient permis de contrer la majorité des vols de données constatés ces derniers mois en France, aussi bien contre l’État que contre les entreprises.
Comment s'y préparer dès maintenant ?
Pas besoin d’attendre le vote final pour agir. Quelques étapes permettent de prendre de l’avance :
Pour accompagner les organisations, l’ANSSI diffuse d’ailleurs depuis le 17 mars 2026 le Référentiel Cyber France (ReCyF), présenté pour l’instant comme un document de travail.
- Vérifier si votre organisation est concernée, selon son secteur et sa taille.
- Faire un état des lieux de votre niveau de sécurité actuel et de vos points faibles.
- Organiser la gestion des incidents : qui fait quoi, et comment alerter rapidement en cas d’attaque.
- Passer en revue vos prestataires, car votre sécurité dépend aussi de la leur.
- Sensibiliser la direction et les équipes, première ligne de défense face aux attaques.
Ce qu'il faut retenir
Avec la loi Résilience, la France s’apprête à rattraper son retard et à aligner ses règles sur celles de l’Union européenne. Pour des milliers d’organisations, la cybersécurité va passer du statut de bonne pratique à celui d’obligation légale.
Le contenu final dépendra des débats en cours, attendus jusqu’au 13 novembre, avant la suite du parcours parlementaire. Une chose est déjà sûre : mieux vaut s’y préparer dès aujourd’hui que de découvrir ses nouvelles obligations au lendemain d’une cyberattaque.